管理対象機器の脆弱性をSS1上で管理
管理対象機器にインストールされているソフトウェア・ファームウェアの脆弱性を、SS1上で管理します。
万が一脆弱性が発見された場合は、管理者へ通知を発報したり、日報から確認したりすることが可能です。
※本機能はJVN情報との連携のみ対応しています。NVDは対象外です
※SS1サーバーのインターネット接続が必須です
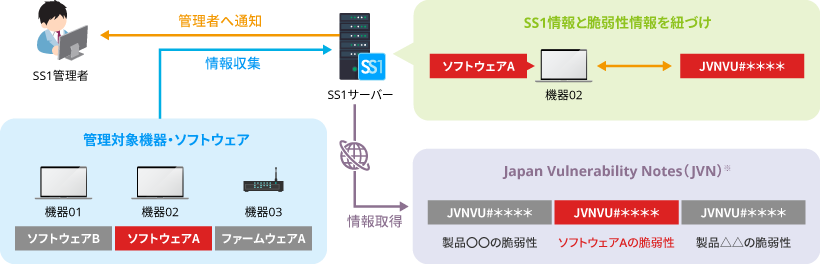
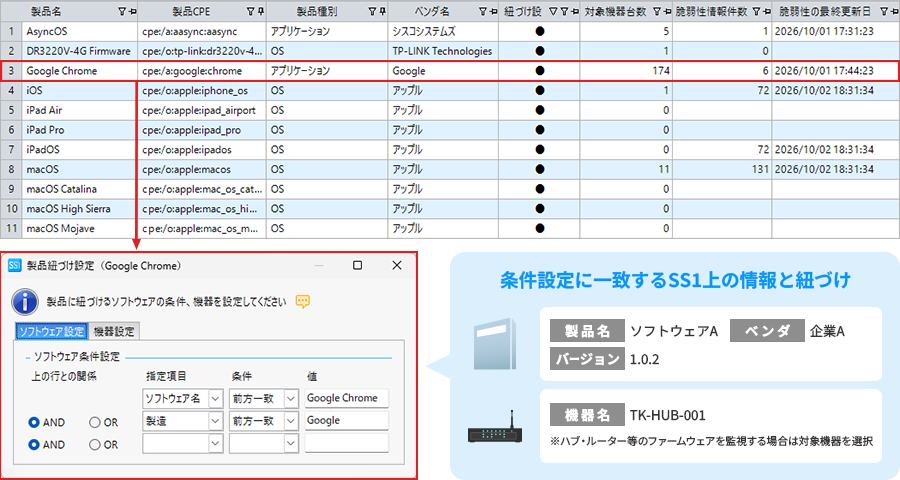
まず、JVN(脆弱性ポータルサイト:https://jvn.jp/)の製品マスタをSS1に取り込み、指定した条件に該当するSS1上のソフトウェア情報/機器情報と紐づけます。
※JVNの情報は、自動または手動で取り込めます※自動取り込みの場合、任意の取り込み時刻および周期を指定できます(1時間単位・最大24時間周期)
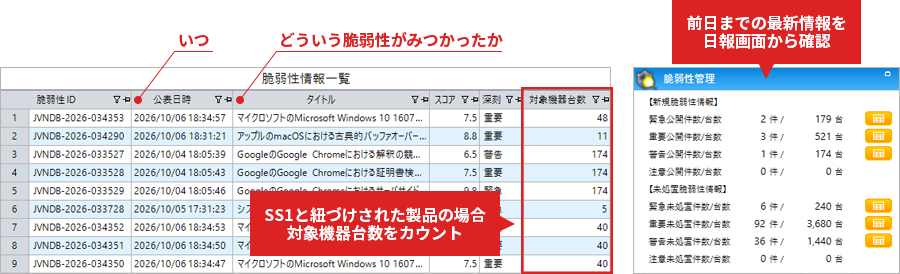
次に、SS1の管理画面上から、JVNで公開された脆弱性情報と対象機器を確認し、現状を把握します。 新たな脆弱性情報が公開された際には、日報から確認することも可能です。深刻度ごとの脆弱性公開件数や、該当する管理対象機器の台数を把握できます。
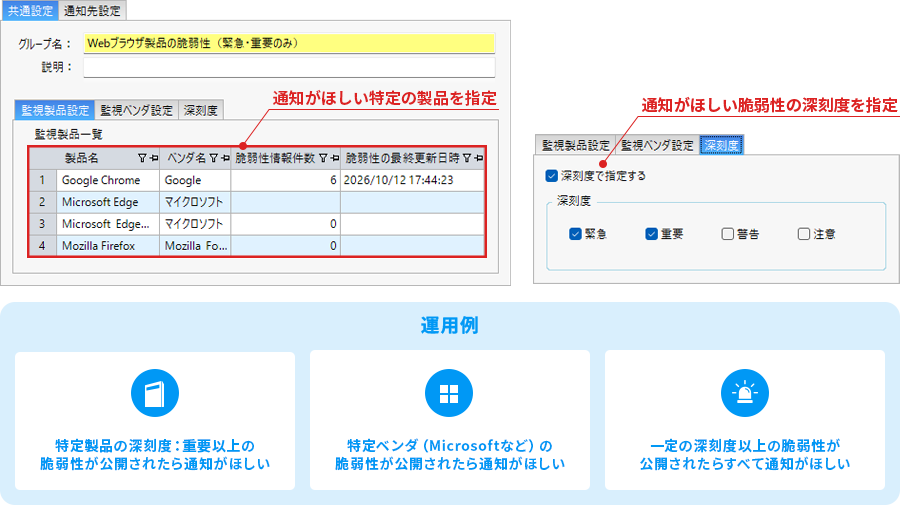
あらかじめ製品名/ベンダ名/深刻度から条件を設定しておくと、翌日の日報を待たずに当該脆弱性の公開情報を管理者へ通知が送信されるようになります。
通知先はメール/Teams/Slackからお選びいただけます。
※製品名/ベンダ名/深刻度はOR(AND)条件で指定されます
※管理者通知は、JVNの脆弱性情報がSS1サーバーへ取り込まれ、機器情報との紐づけが完了した時点でおこなわれます
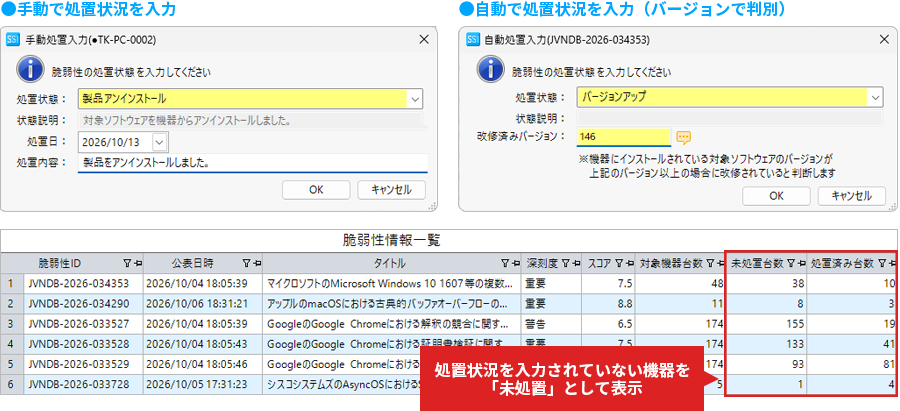
発見された脆弱性に対応したあとに、SS1上で対応状況を記録できます。 手動でのフラグ追加はもちろん、修正パッチが公開されている脆弱性については、バージョンから判別して自動的に「処置済み」フラグを立てることも可能です。 ※「処置状態」は、管理者が任意のステータスをマスタとして登録することができます
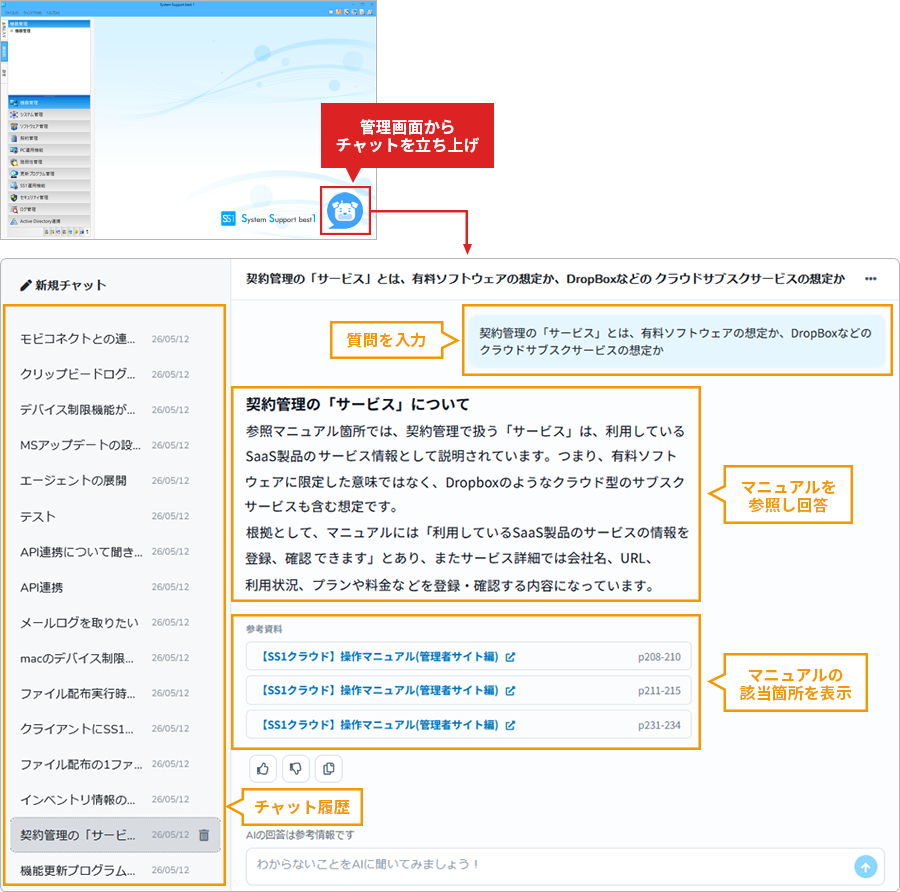
マニュアル参照を効率化する、「AIマニュアル検索」機能を搭載
SS1のマニュアルを、AIとの会話によって検索・閲覧できる「AIアシスタント」機能を実装します。 機能に関する質問をAIへ入力すると、マニュアルをソースとして検索をおこない、自然文で回答します。
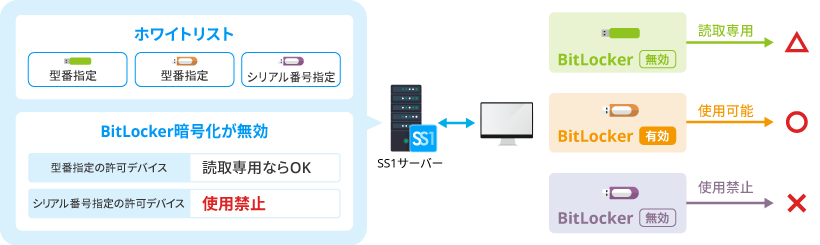
BitLocker暗号化の有無によって、USBデバイスの制限が可能に
シリアル番号・型番で使用を許可しているデバイスについても、BitLockerの暗号化が無効になっている場合は例外的に制御(使用禁止/読取専用)できるようになります。 ※BitLockerに対応しているUSBデバイスまたはUSBハードディスクのみ対象です
その他ver.18の新機能
| ARM版Windows機器対応 | SS1の管理対象機器として、ARM版Windows PCが追加されます。 |
|---|---|
| 部門情報の文字数上限引き上げ | 機器情報として登録できる「部門」の文字数上限を、半角40文字→半角100文字へ拡張します。 |
まずはオンラインデモ、無料トライアルから
-
 オンラインで実際の管理画面を使って機能をご紹介いたします。
-
 お客様の環境で試用いただけるトライアルのお申し込み受付中です。