ログ管理とは
ログ管理とは、システムや端末の操作履歴(ログ)を収集・分析し、セキュリティ強化や業務改善に活用することです。不正アクセスの防止、トラブル発生時の原因究明、法令遵守の強化などが期待できます。「誰が・いつ・どの端末で・何をしたか」を記録することで、情報漏えい対策や内部不正の抑止に役立ちます。
ログの種類や目的・必要性など基本の詳細は、ログ管理とは?目的・必要性・ツールの選び方であわせて解説しています。
機能
FEATURE
ログ管理とは、システムや端末の操作履歴(ログ)を収集・分析し、セキュリティ強化や業務改善に活用することです。不正アクセスの防止、トラブル発生時の原因究明、法令遵守の強化などが期待できます。「誰が・いつ・どの端末で・何をしたか」を記録することで、情報漏えい対策や内部不正の抑止に役立ちます。
ログの種類や目的・必要性など基本の詳細は、ログ管理とは?目的・必要性・ツールの選び方であわせて解説しています。
サイバー攻撃の高度化やIT資産の監査対応を背景に、ログの適切な管理が求められています。主な目的は、情報漏えい対策、社内不正・業務の可視化、アクセス解析など。ログ監視体制を整えることは、不正行為の抑止力にもなります。
目的や監視のポイントはログ監視の目的とツール導入のメリットで詳しく紹介しています。
メリットは、セキュリティインシデントの早期対応、法規制対応・ガバナンス強化、経営判断のサポートなど。一方で、システムごとにログが点在して統計データを作りにくい、ログ管理だけでは侵入そのものは防げない(事後対応が中心)といった注意点もあります。
だからこそ、点在するログを自動で一元管理できるログ管理システムの導入が効率的です。以下では、オンプレミス版・クラウド版に対応したSS1のログ管理機能をご紹介します。
導入形態ごとの機能をスクリーンショットでご紹介します。タブで切り替えてご覧いただけます。
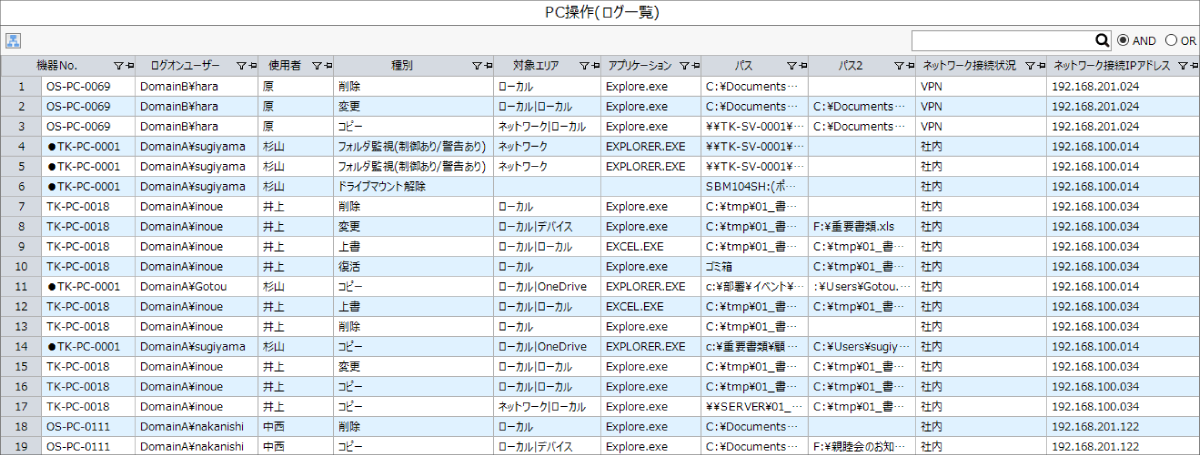
ファイルの編集やコピー、PCのログオン・ログオフといった、PC操作にまつわる履歴を取得します。特定フォルダに対するアクセス制限など、取得したログを活用した禁止ポリシーも作成可能です。
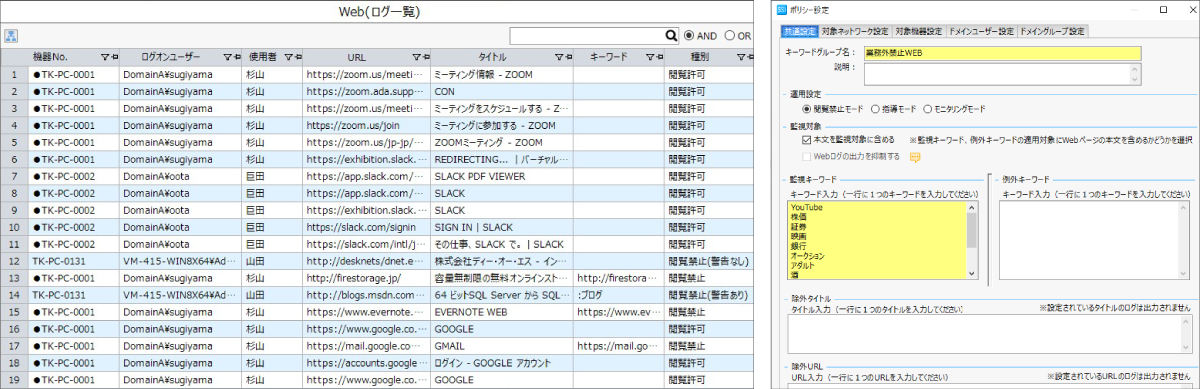
ブラウザによるWebページの閲覧ログを取得します。また、ブラウザを経由したファイルのアップロード・ダウンロード履歴や、ChatGPTへの書き込み内容もログとして収集できます。不正なWebサイトへのアクセス、Webアプリ利用の把握・使用制限に活用可能です。
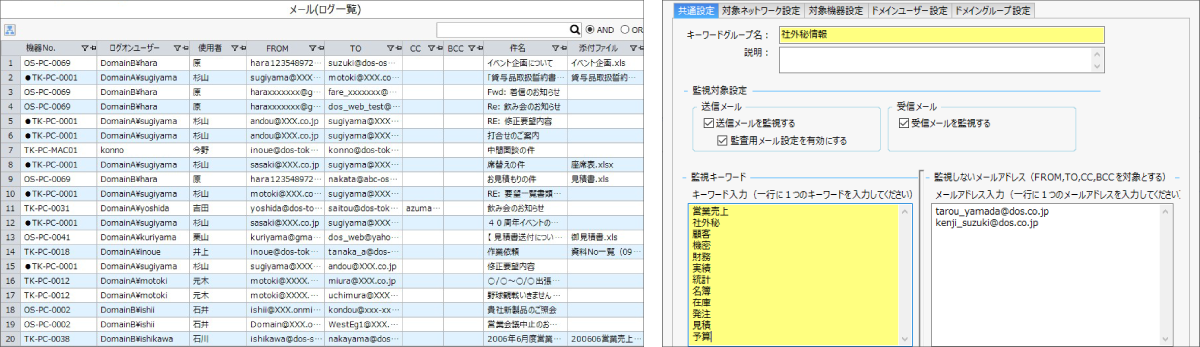
メーラー・Webメールサービスを利用したメールの送受信履歴を取得します。宛先やCC/BCC情報はもちろん、本文の内容や添付ファイル名、ファイルの中身まで確認可能です。あらかじめ「禁止キーワード」を設定しておくことで、特定のキーワードが含まれたメールの送受信を禁止したり、監視したりもできます。
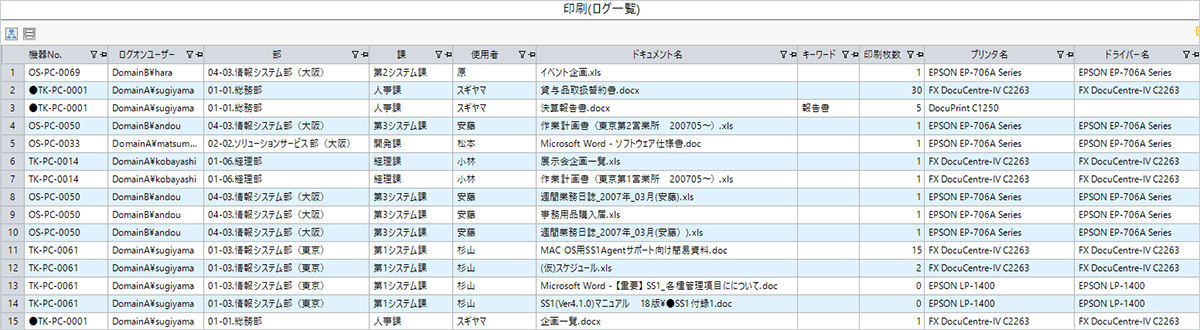
組織内で誰が・いつ・どのドキュメントを印刷したのか把握できます。設定したキーワードが含まれるドキュメントの印刷を制限できるほか、プリンタ単位で印刷を許可・禁止することも可能です。印刷枚数まで確認できるため、ログから過剰印刷を検知し、印刷コスト抑制のための注意喚起をおこなうといった運用にも対応しています。
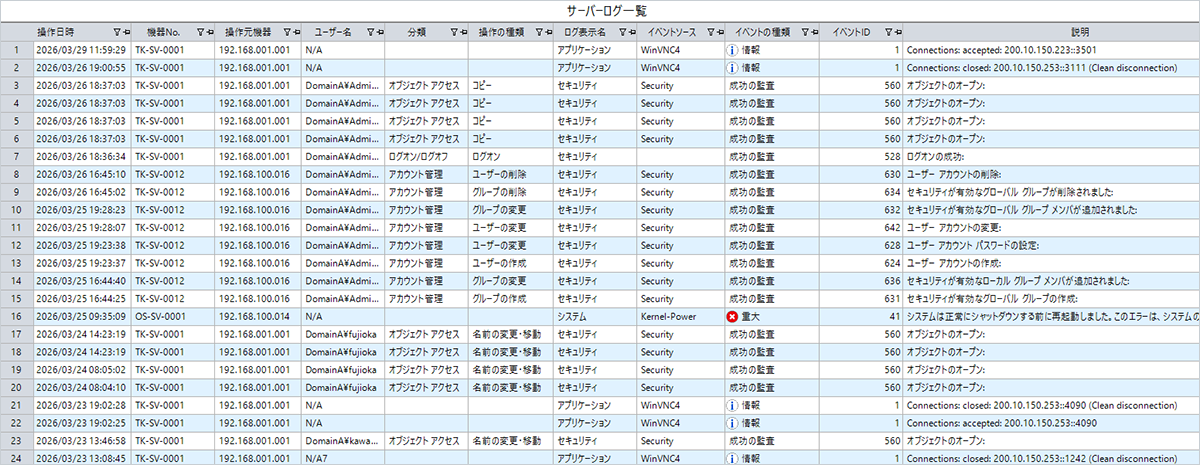
Windowsサーバーのイベントログを、分かりやすい画面から確認できます。モバイル端末やシンクライアントなどによるサーバーへのアクセスログも取得可能です。ファイル操作履歴やアクセス履歴などから、不正アクセスがないかを把握する際に役立てられます。
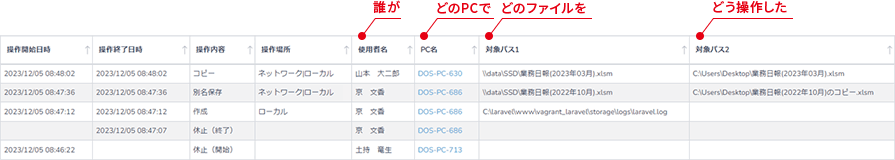
ファイルのコピーや変更、USBデバイスの着脱といったPC操作履歴を取得・監視できます。
機密データへのアクセスなど、情報漏洩につながる行為を把握したり、操作禁止ポリシーを設定したりすることも可能です。
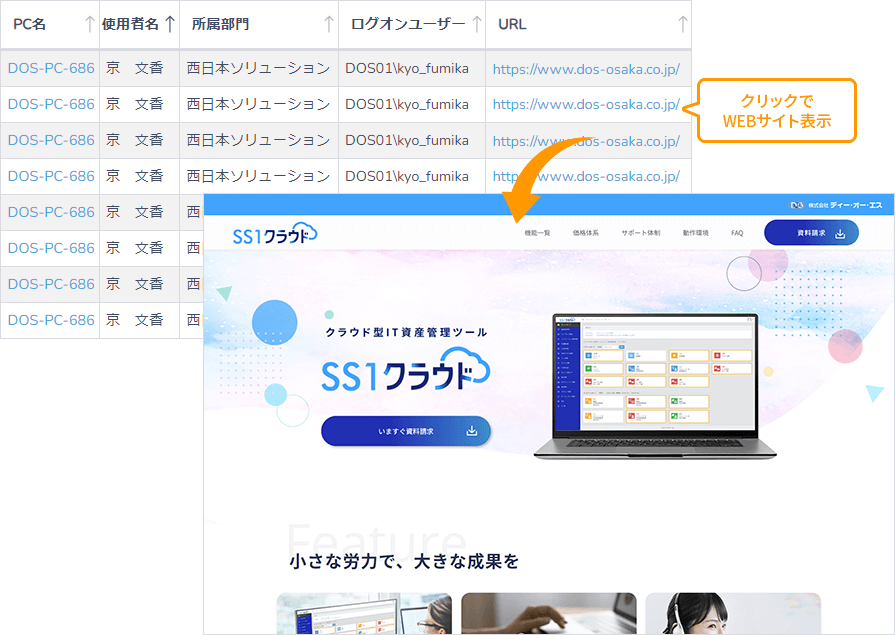
管理対象PCにおけるWebページの閲覧履歴を取得します。ブラウザを経由しておこなわれたファイルアップロード・ダウンロードの監視も可能です。
任意のキーワードを設定しておくことで、当該キーワードが含まれるWebページへのアクセスを禁止することもできます。
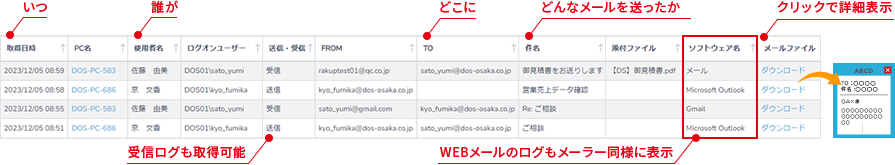
メールの宛先/送信元/件名/本文などの基本情報や、添付ファイル名とその中身を取得します。
Outlookをはじめとした主要メーラーにおけるログ取得に対応しているほか、グループウェアメールやGmailなどWebメールの送信ログも監視対象です。
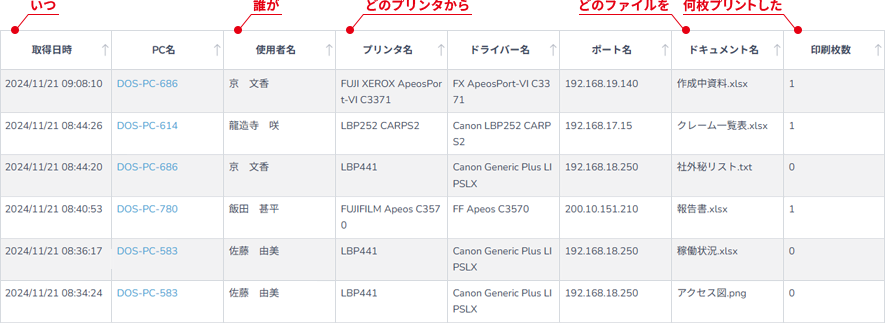
誰が・どのプリンタで・どのようなファイルを何枚印刷したのかを把握できます。
特定のプリンタやファイルに対して印刷制限ポリシーを適用させられるため、機密情報の印刷防止をおこないたい場合にも有効です。
収集したログは、セキュリティインシデントの早期発見と原因追跡、内部不正の抑止、労務・勤務状況の把握、監査対象(証跡の保全)などに活用できます。「誰が・いつ・どの端末で・何をしたか」を可視化することで、対策の実効性を高められます。
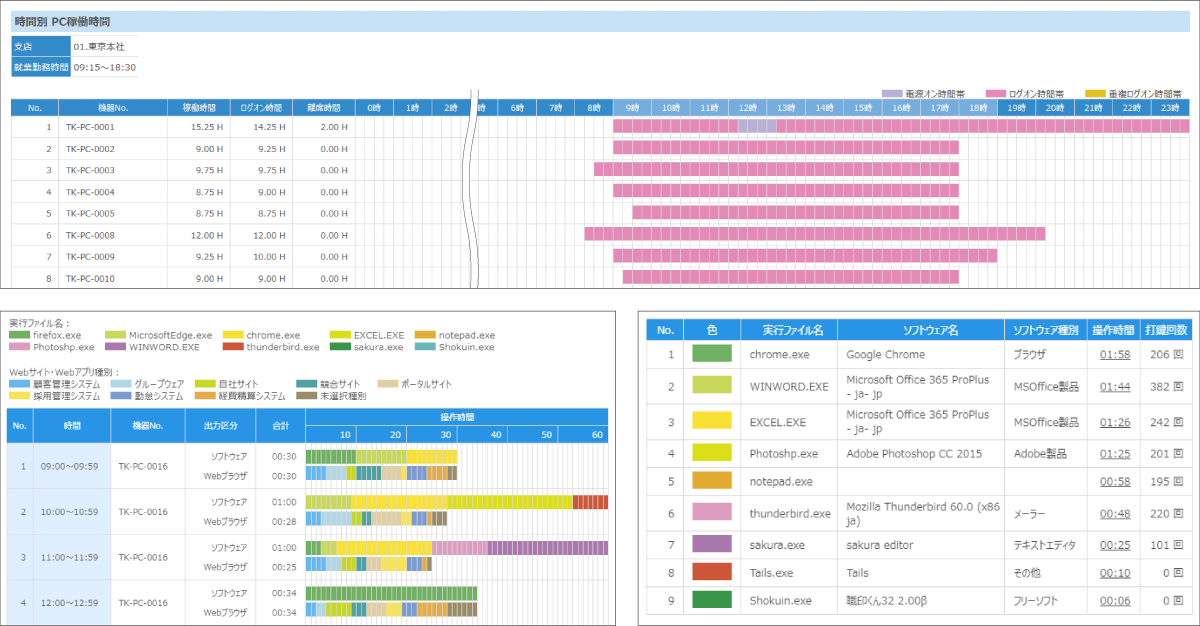
SS1で取得したログ情報を集計し、セキュリティポリシーの遵守率やPC稼働率、ソフトウェア・Webアプリの使用状況などをレポーティング。組織の現状を可視化し、セキュリティ対策から労務管理まで、幅広くご活用いただけます。複数のログを横断したログ検索機能も備えているため、インシデント発生時の証跡管理にも活用可能です。
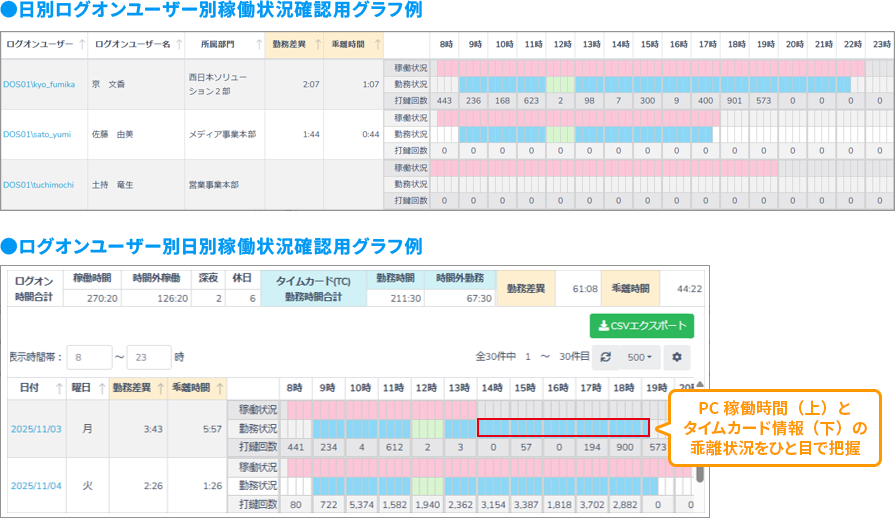
SS1で取得したPCログオン・ログオフ履歴と、勤怠管理システム上のタイムカード情報を連携させることで、出退勤時刻とPC稼働時間の差異を確認できます。ログによる正確な業務実態の把握をおこないたい場合に有効な機能です。
SS1は、勤次郎 Enterprise(勤次郎株式会社)およびKING OF TIME(株式会社ヒューマンテクノロジーズ)との自動連携に対応しています。
その他の勤怠管理システムとも、CSVファイルを連携させることが可能です。
SS1で取得したログを分析ツールへ取り込み、ログ取得だけでは発見できない「人」に潜むリスクを検知できます。ログの取得から分析までワンストップサービスとして提供しているため、ログ分析のための人的リソース不足といった課題を抱える組織に最適なソリューションです。
不審な操作ログを行動パターンから検知し、内部不正リスクや社員のメンタルヘルスの異常などを事前に察知します。
ログオン・ログオフログなどからPCの正確な稼働時間を把握し、「隠れ残業」などの存在を見える化します。外部の勤怠管理システムからタイムカード情報をインポートすることで、稼働時間との差異を分かりやすく比較することも可能です。
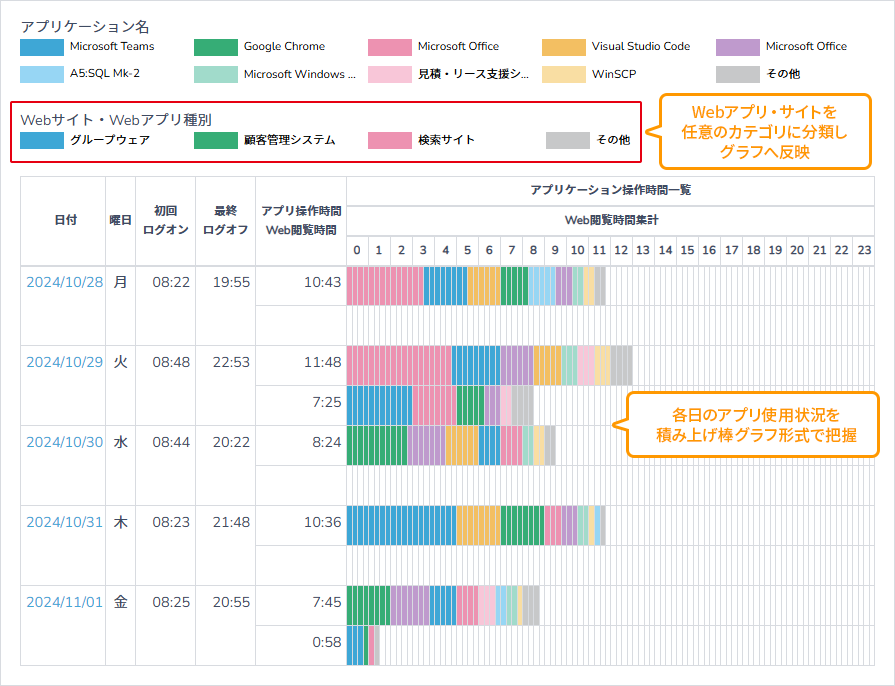
また、ソフトウェア使用履歴やWebアプリ使用履歴などを集計し、特定ユーザーにおける1日の稼働実績をグラフから確認できます。テレワーク中の従業員の勤務実態の詳細な把握に役立てられます。
ファイルパス(ファイル名)をキーワード指定することで、PC操作ログ・メールログ・印刷ログを一括で検索できます。
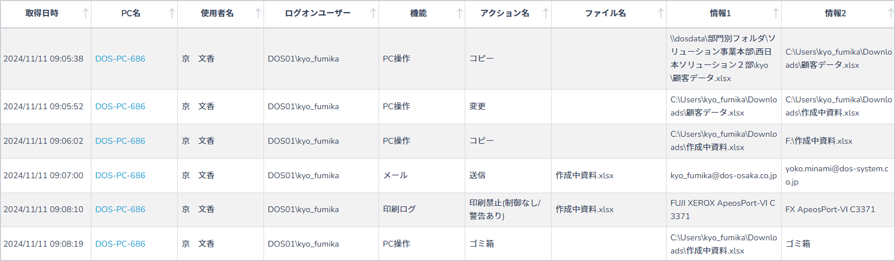
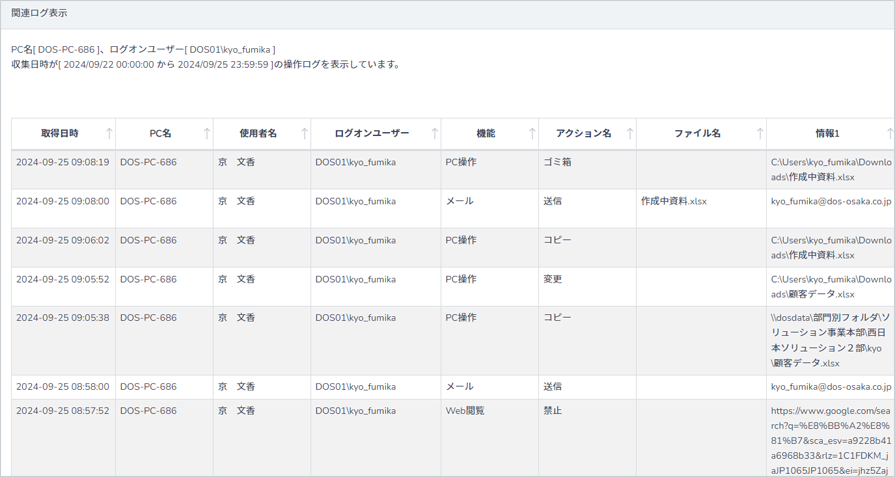
不正な操作が疑われた場合は、当該ログを起点に前後3日間の操作ログを「関連ログ」として追跡可能です。
情報漏洩経路の特定や紛失したファイルの追跡などにご活用いただけます。
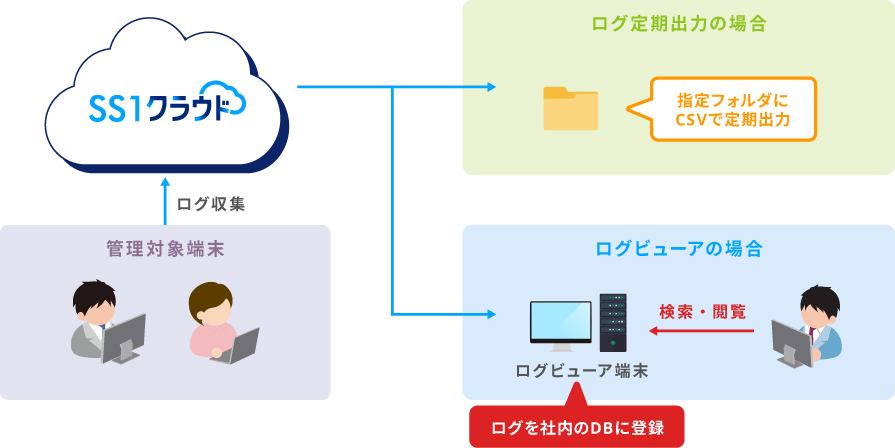
SS1クラウドで収集したログの保存期間は、通常三ヶ月となります。ただし、「ログ長期保存」オプションのご購入によって保存期間を一年単位で延長することが可能です。さらに、自社内の機器に定期的にログを出力してDB内で保管いただければ、最大五年までログの保存期間を延長させることもできます。
料金は利用形態(オンプレミス/クラウド)や管理台数によって異なります。
オンプレミス版SS1は最小25台から、SS1クラウドは1台から導入可能です。
両製品とも、IT資産管理に関する「基本機能」をベースとして必要な「オプション機能」だけを追加できるため、コストを抑えた最適な構成で無駄なく導入できます。詳細は以下よりご確認ください。
ログを取得したいだけなのに
いらない機能がたくさん
その分費用も割高に…
レポート
Web閲覧ログ
メールログ
PC操作ログ
IT資産管理
一般的なオールインワン型
IT資産管理ツール

レポート
PC操作ログ
IT資産管理
必要な機能のみ
選んで導入できるので
費用対効果が高い!