 セミナー情報
DMZとは?仕組みや役割、メリット・デメリット、構築方法を解説
本記事では、ネットワークセキュリティの基本概念であるDMZについてみていきます。
DMZとは何か、その仕組みや役割、導入のメリットとデメリット、そして代表的な構築方法について分かりやすくご紹介します。
・DMZの代表的な2つの構築方法
・DMZの目的:公開サーバーの安全性確保
・DMZ導入で得られるセキュリティ上のメリット
・DMZ運用における注意点とデメリット
・DMZ構築でおさえるべきポイント
・DMZに関するよくある質問
・まとめ
DMZネットワークとは?
DMZとは、「DeMilitarized Zone」の略で、日本語では「非武装地帯」と訳されるネットワーク上の領域を意味します。
この言葉の由来は、国と国との間に設けられる「軍事的な緩衝地帯」としての非武装地帯を指す軍事用語です。ネットワークにおけるDMZもこの例にならい、外部ネットワークであるインターネットと、保護すべき社内ネットワーク(社内LANなど)の中間に設置される独立したセグメントを指します。
この領域は、外部からのアクセスを許可しつつも、内部ネットワークへの直接的な侵入を防ぐための緩衝材としての役割を果たします。つまり、DMZは外部でも内部でもない、特別なセキュリティポリシーが適用されるネットワーク空間ということです。
DMZの仕組み
DMZの仕組みは、ファイアウォールと厳格な通信ルールの設定をあわせることで成り立っています。
原則として、外部からDMZへのアクセスは特定の用途のみ許可し、外部から内部ネットワークへの直接的な接続は完全に遮断する仕様です。
一方で、内部ネットワークからDMZや外部への通信については、必要に応じて許可されるのが一般的といえます。
このように通信の方向と対象を細かく制限することによって、サイバー攻撃から組織の重要な環境を守る構造になっています。
DMZの代表的な2つの構築方法
DMZの構築には、主に2つの代表的なネットワーク構成があります。
それは、使用するファイアウォールの数によってわかれる「シングルファイアウォール型」と「デュアルファイアウォール型」です。どちらの構成を選択するかは、求められるセキュリティレベル、導入・運用コスト、管理の複雑さなどを考慮して決定されます。
ファイアウォールをどのように配置し、インターネット、DMZ、内部ネットワークという複数の層の間で通信を制御するかが、DMZ構築の要です。このネットワーク構成の違いが、セキュリティ強度に直接影響を与えます。
シングルファイアウォール型DMZネットワーク
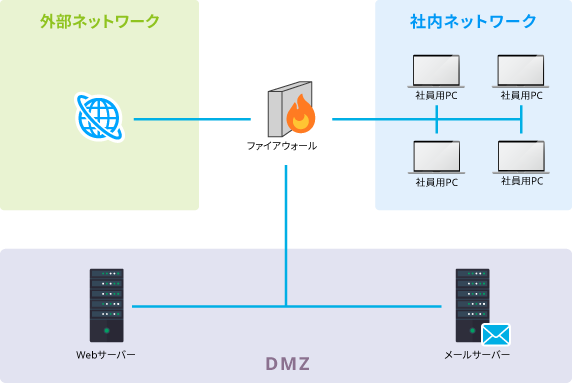
シングルファイアウォール型DMZネットワークとは、その名の通り1台のファイアウォール機器を用いてDMZを構成する方法です。
このファイアウォールには、最低でも3つのネットワークインターフェース(ポート)が必要となり、それぞれが「インターネット(外部)」「DMZ」「内部ネットワーク」に接続されます。この構成の核心は、ファイアウォールに設定する通信ルールです。
例えば、「外部からDMZへの通信は許可するが、外部から内部への通信はすべて拒否する」「DMZから内部への通信は、必要なものに限定して許可する」といった細かい設定をおこないます。
1台の機器で実現できるためコストをおさえやすい反面、ファイアウォールの設定ミスが直接的なセキュリティリスクにつながることから、慎重な設計と管理が求められます。
デュアルファイアウォール型DMZネットワーク
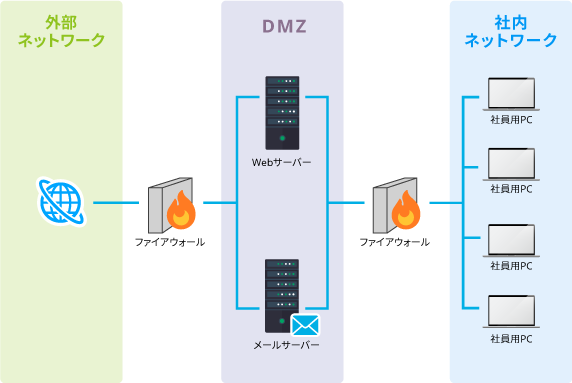
デュアルファイアウォール型は、2台のファイアウォールを使用してDMZを構成する、よりセキュリティレベルの高い方法です。
この構成では、1台目のファイアウォールをインターネットとDMZの間に設置し、外部からの攻撃に対する防御壁とします。そして、2台目のファイアウォールをDMZと内部ネットワークの間に設置し、内部ネットワークを保護する役割を担わせます。
このようにファイアウォールを複数配置することで、仮に1台目が突破されたとしても、2台目が侵入を防ぐという多層防御が実現可能です。コストは高くなりますが、非常に堅牢な構成であり、高いセキュリティが求められるシステムで採用されることが多くあります。
DMZの目的:公開サーバーの安全性確保
DMZの主な役割は、インターネットなどの外部ネットワークに公開する必要があるサーバーを、安全に設置するための場所を提供することです。
Webサーバーやメールサーバー、DNSサーバーといった公開サーバーは、その用途上、外部からのアクセスを常に受けつける必要があります。しかし、これは同時にサイバー攻撃の標的になりやすいというリスクをもつものです。
これらのサーバーをDMZに置くことで、万が一サーバーが乗っ取られるなどの被害にあっても、その影響をDMZ内で封じ込めやすくし、内部ネットワークへの横展開リスクを低減します。
外部からの通信はまずDMZを経由し、ファイアウォールによって許可された通信のみが内部ネットワークに到達できるよう制御されます。
DMZに配置される主なサーバー(Web・メール・DNSなど)
DMZには、外部ネットワークからアクセスされる必要がある公開用サーバーを配置します。
代表的な例として、Webサイトを公開するためのWebサーバーや、外部とメールのやり取りをおこなうメールサーバーが挙げられます。
さらに、ドメイン名とIPアドレスを変換するDNSサーバー(ns)も、外部からの問い合わせに応答するために設置される機器の一つです。
これらのサーバーはインターネットに接しているため、常にサイバー攻撃の標的となるリスクを抱えています。
このように用途に応じて配置場所をわけることで、組織の重要な情報を安全に保護できるのです。
DMZに配置すべきではないサーバー
DMZは外部からの通信を制御する緩衝地帯ですが、組織の根幹を支える重要なサーバーの設置場所としては適していません。万が一、この領域が侵害された際に組織全体へ甚大な被害を及ぼすシステムは、より強固な保護下にある内部ネットワークへ配置すべきです。
具体的には、Active Directoryやドメインコントローラーといった認証基盤、組織の機密情報を扱うファイルサーバー、バックアップサーバーなどが該当します。また、顧客情報や知的財産を管理する機密データベースも、DMZに置くことは極めて危険です。
これらのサーバーは内部に分離するようにしましょう。
DMZ導入で得られるセキュリティ上のメリット
DMZは、ファイアウォールによる厳格なアクセス制御とあわせて機能する、外部の脅威に対する非常に有効なセキュリティ対策といえます。メリットとしては次の4点が挙げられます。
内部ネットワークの秘匿化
DMZを設置すると、外部の攻撃者から内部ネットワークの構成を直接把握されにくくなります。
Webサーバーなど公開用のサーバーはDMZに配置されるため、攻撃者はまずDMZ内のサーバーを標的とします。その結果、内部ネットワークのIPアドレス体系やサーバー構成といった情報が外部に漏洩するリスクが低減します。
つまり、攻撃者による事前調査を困難にさせる効果があるのです。
サーバー侵害時の被害縮小
万が一、DMZに設置した公開サーバーがサイバー攻撃によって侵害された場合でも、被害をDMZ内に限定しやすくなります。
DMZと内部ネットワークの間にはファイアウォールが設置され、許可された通信以外はすべて遮断されています。このため、攻撃者が侵害したサーバーを踏み台にして内部ネットワークへ侵入することを困難にし、組織全体の被害を最小限におさえることが可能です。
多層防御(Defense in Depth)の実現
DMZの構築は、「多層防御(Defense in Depth)」というセキュリティの基本概念を実践するうえで重要な要素です。これは、単一の防御策に頼るのではなく、複数の異なる防御層を設けることで、全体のセキュリティ強度を高める考え方です。
DMZは、外部の境界防御と内部の防御の間に位置する独立した層として機能します。一つの層が突破されても、次の層で攻撃を食い止める時間的猶予を生みだします。
アクセスログ管理の容易化
DMZを設置すると、外部と内部の間の通信はDMZを経由するファイアウォールで制御されます。このファイアウォールで通信ログを一元的に取得・監視できるため、容易なアクセス管理が可能になります。
不正なアクセス試行やその兆候を早期に検知しやすくなり、インシデント発生時の原因調査や追跡も効率的におこなえます。セキュリティ監視の運用負荷を軽減する効果も期待できるものの一つです。
ログ管理の重要性については、「ログ管理とは?目的・必要性・ツールの選び方を徹底解説」
でも詳しく紹介しています。DMZ運用における注意点とデメリット
DMZは強力なセキュリティ対策ですが、導入・運用には注意点やデメリットも存在します。
運用負荷がかかる
DMZは一度構築して終わりではなく、安全性を維持するために継続的な対応が欠かせません。ネットワーク構成が複雑化しやすいため、メンテナンスや設定変更をおこなうたびに多大な手間がかかる点がデメリットになります。
特に、ファイアウォールのルール設定は、ネットワークが複雑になるほどミスが発生しやすくなります。設定不備はそのまま組織の脆弱性となり、重大なセキュリティリスクにつながる恐れがあるため注意が必要です。
例えばシングルファイアウォール型の場合、外部、DMZ、内部という3つの通信を1台で制御するため、ルールセットが非常に複雑になります。管理不備が原因でセキュリティホールを生むケースもあるため、構築費用だけでなく、運用管理に必要な人件費も含めて計画的に設計する必要があります。
コストの増加
DMZの構築と運用には、相応のコストが発生します。
ファイアウォールやWAFといったセキュリティ機器の導入費用が必要です。特に、デュアルファイアウォール構成を採用する場合は、機器のコストが2倍になります。
加えて、これらの機器の保守費用や、導入するソフトウェアのライセンス費用も継続的にかかります。セキュリティレベルの向上と、それに伴うコストのバランスを考慮しましょう。
DMZも攻撃対象になる(安全地帯ではない)
DMZは「非武装地帯」という名称ですが、決して安全な領域ではありません。むしろ、インターネットから直接アクセスされるため、組織のネットワークのなかで最も攻撃を受けやすい場所です。
DMZ内に設置するサーバーの脆弱性を放置すると、そこが侵入の足がかりとなり、内部ネットワークへの攻撃につながる危険性があります。対策としては、サーバーのセキュリティ設定やパッチ適用管理の徹底が挙げられます。
内部からの不正アクセスは防げない
DMZは、主に外部からの攻撃に対する防御策として機能します。そのため、悪意をもつ従業員による内部からの不正アクセスや、マルウェアに感染した社内PCからの情報漏洩などを防ぐことはできません。
DMZを構築したからといって、内部のセキュリティ対策が不要になるわけではありません。アクセス権限の適切な管理や、IT資産管理ツールによる端末管理など、内部向けの別のセキュリティ対策もあわせておこなう必要があります。
クラウドサービスには効果が薄い
昨今、多くの組織でSaaSなどのクラウドサービスの利用が拡大しています。従業員が社外から直接クラウドサービスにアクセスする場合、その通信は組織のDMZを経由しません。
このように、守るべき情報資産や通信経路が組織の管理外に広がる状況では、従来の境界型防御モデルであるDMZの効果は限定的になります。ゼロトラストの考え方にもとづく、CASB・SASEといった新たなセキュリティ対策が求められます。
DMZ構築でおさえるべきポイント
DMZは外部からの攻撃を遮断する強力な盾となりますが、導入するだけで組織の安全が完全に保証されるわけではありません。巧妙化するサイバー攻撃から重要な情報資産を守り抜くには、運用の実態に即した設計と管理が求められます。
本章では、ネットワークの堅牢性を高めるために構築時に意識すべき3つのポイントを解説します。
侵入を前提とした設計、フィルタリングルールの最適化、そして管理経路の分離という、実務において見落としがちな視点を確認していきましょう。
ポイント1:侵入される前提で設計する
DMZに設置するサーバーは、インターネットからの直接的な通信を受け付けるため、組織内で攻撃を受けるリスクが高い領域です。そのため、構築にあたっては「決して侵入されない」と考えるのではなく、「侵入されることを前提とした設計」が欠かせません。
具体的には、万が一DMZ内のサーバーが侵害されたとしても、そこから内部ネットワークへ横展開されないような制御を徹底します。
被害範囲をDMZ内だけに封じ込める仕組みを整えることで、組織の基幹システムや機密情報への到達を阻止できます。
外部からの脅威をこの緩衝地帯で食い止めるという意識が、堅牢なネットワーク環境を実現するうえで極めて重要です。
ポイント2:ファイアウォールルールを必要最小限にする
DMZの構築において避けるべきなのは、DMZから内部ネットワークへの全通信を許可してしまう設定です。基本的な考え方は「必要最小限」のルール適用にあります。
ルールの一例として、必要な通信経路とその際に利用するポートを制限することなどが挙げられます。
ちなみに、こうしたルールを定める際、必要な理由とともに下記のような表を作成しておくことがおすすめです。
| 通信元 | 通信先 | ポート | 必要な理由 |
|---|---|---|---|
| インターネット | Webサーバー(DMZ) | 443 | Web公開 |
| Webサーバー(DMZ) | DBサーバー(内部) | 3306 | DBアクセス |
| 管理端末(内部) | Webサーバー(DMZ) | SSH/RDP | 保守運用 |
このように、特定の用途を除き、不要な双方向通信は遮断しなければなりません。
特にDMZ内のサーバーから内部のActive Directoryやファイルサーバー、あるいは社内セグメント全体へのアクセスは極力ゼロが推奨されます。万が一通信を認める場合でも、接続先/ポート/方向を慎重に検討するようにしましょう。
仮に公開サーバーが乗っ取られたとしても、内部への通信経路が最小限に絞られていれば、被害の拡大を効果的に防げます。通信許可リストを厳格に管理し、本来あるべき緩衝地帯としての機能を維持することが、組織の安全性を守る鍵となります。
ポイント3:管理者によるDMZへの接続経路を分離する
サーバーの安全性を高めるうえで、管理者がメンテナンスに利用する接続経路の設計も気にかけておく必要があります。インターネット経由でDMZ内のサーバーへ直接リモートデスクトップ接続(RDP)するような構成は、攻撃者に認証情報を奪取されるリスクがあるため、絶対に避けなければなりません。
推奨されるのは、業務用の通信とは明確に分離された管理専用のルートを確保することです。例えば、踏み台サーバーを介した多段接続や、VPNを利用して管理用ネットワークからのみアクセスを許可する構成が有効といえます。
このように接続元を限定し、特定の経路以外からの管理操作を遮断することで、外部からの不正な遠隔操作を防ぐ堅牢な運用が実現します。
DMZに関するよくある質問
DMZの導入や運用を検討する際、具体的な技術との違いや最新のセキュリティトレンドとの関連性について疑問を抱く担当者は少なくありません。
補完関係にある技術や次世代の概念との相違点について詳しくみていきましょう。
DMZとWAFの違いとは?
DMZとWAFは、どちらも組織のネットワークを守るための仕組みですが、防御の対象や層が異なります。DMZが「ネットワークの境界」を制御して内部への侵入を食い止めるのに対し、WAFはWebアプリケーションへの攻撃を検知して遮断する役割を担います。
両者の主な違いは以下の通りです。
| 比較項目 | DMZ | WAF |
|---|---|---|
| 防御対象 | ネットワーク全体(インフラ) | Webアプリケーション |
| 防御の層 | ネットワーク層 / トランスポート層 | アプリケーション層 |
| 主な目的 | 外部と内部の通信経路の制御 | SQLインジェクションなどの攻撃阻止 |
DMZによって通信経路を整理し、さらにWAFを導入してWebサーバーの中身を保護する多層防御の構築が、現代のセキュリティ対策では有効な手段となります。
DMZとゼロトラストの違いとは?
DMZとゼロトラストは、守るべき情報資産へのアプローチが根本から異なります。境界型防御の代表格であるDMZが「ネットワークの場所」で安全性を判断するのに対し、ゼロトラストは場所を問わず「すべての通信を信頼しない」という考え方に基づいています。
両者の主な違いを整理すると以下の通りです。
| 比較項目 | DMZ(境界型防御) | ゼロトラスト |
|---|---|---|
| 基本理念 | 境界の内側は安全 | すべてを信頼しない |
| 認証対象 | 接続ポイント(場所) | ユーザー・端末・状態 |
| 防御範囲 | 社内ネットワーク境界 | すべての通信・資産 |
| 接続経路 | 社内LAN・VPN経由 | インターネット経由が主 |
DMZは社内ネットワークを外部から隔離する有効な手段ですが、クラウド利用が一般的となった昨今では限界も指摘されています。場所による信頼に依存せず、アクセスのたびに厳格な認証をおこなうゼロトラストへの移行が、多くの組織で進んでいます。
まとめ
DMZは、外部ネットワークからの攻撃から組織の内部を守る緩衝領域として重要な役割をもちます。シングルファイアウォール型やデュアルファイアウォール型といった構築方法により、公開サーバーを安全に配置できる点が大きな魅力です。
しかし、昨今の高度化するサイバー攻撃のなかには、DMZをすり抜けてしまう脅威も存在します。そのため、DMZを構築しただけで安心せず、複数のセキュリティソリューションを組み合わせて多層的な防御を築くことが不可欠です。
内部からの脅威やクラウド環境の変化にも目を向け、IT資産管理ツールなどを用いた端末の状態監視、OSのパッチ管理もあわせておこないましょう。
組織の大切な情報資産を守るために、最新のセキュリティ動向を把握しながら、より堅牢なネットワーク環境の構築を目指すことが求められます。本記事の内容を参考に、自社のセキュリティレベル向上に取り組んでください。
弊社がご提供しているIT資産管理ツールSS1/SS1クラウドの詳細は、ぜひこちら からお問い合わせください。
 SS1LAB編集部
IT資産管理ツールSS1/SS1クラウドを開発・販売している、株式会社ディー・オー・エスの営業企画部メンバーで構成されています。IT資産管理・ログ管理・情報セキュリティ対策など、情シス業務の効率化に役立つ最新トレンド情報を随時発信中!